Domain freier-zugang.de kaufen?
Wir ziehen mit dem Projekt
freier-zugang.de um.
Sind Sie am Kauf der Domain
freier-zugang.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain freier-zugang.de kaufen?
Wann benutzt man im Englischen 'to be supposed to' und wann 'to be expected to'?
Im Englischen benutzt man "to be supposed to", um auszudrücken, was von jemandem erwartet wird oder was er tun sollte, basierend auf Regeln, Vereinbarungen oder Erwartungen. "To be expected to" wird verwendet, um auszudrücken, was wahrscheinlich oder erwartet wird, dass jemand tut, basierend auf der Situation oder den Umständen. Beide Ausdrücke beziehen sich auf Erwartungen, aber "to be supposed to" bezieht sich mehr auf externe Regeln oder Vereinbarungen, während "to be expected to" sich auf allgemeine Erwartungen oder Vorhersagen bezieht. **
Wie bildet man das Present Progressive bei "to be able to" und "to be allowed to"?
Um das Present Progressive bei "to be able to" zu bilden, verwendet man die entsprechende Form von "to be" (am, is, are) im Present Progressive und fügt dann "able to" hinzu. Zum Beispiel: "I am able to swim" oder "She is able to speak French". Bei "to be allowed to" bildet man das Present Progressive ebenfalls mit der entsprechenden Form von "to be" (am, is, are) im Present Progressive und fügt dann "allowed to" hinzu. Zum Beispiel: "We are allowed to park here" oder "He is allowed to stay out late". **

Ähnliche Suchbegriffe für To
Top-Angebote
Produkte zum Begriff To:
-
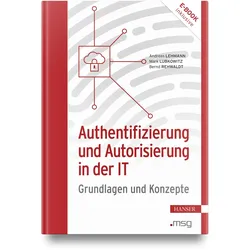
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung im elektronischen Rechtsverkehr, Taschenbuch von Sebastian Bösing, Nomos, 978-3-8329-1535-3Authentifizierung Und Autorisierung Im Elektronischen Rechtsverkehr, Taschenbuch Von Sebastian Bösing, Nomos, 978-3-8329-1535-3, Seitenanzahl: 21242,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wann soll ich 'able to', 'allowed to' und 'have to' verwenden?
Du solltest "able to" verwenden, wenn du die Fähigkeit oder Möglichkeit hast, etwas zu tun. "Allowed to" wird benutzt, um zu beschreiben, dass du die Erlaubnis hast, etwas zu tun. "Have to" wird verwendet, um auszudrücken, dass du verpflichtet bist, etwas zu tun, also keine Wahl hast. **
-
Wann benutzt man "not to be supposed to" und wann benutzt man "not to be expected to"?
"not to be supposed to" wird verwendet, um auszudrücken, dass etwas nicht erwartet oder erlaubt ist, basierend auf Regeln, Normen oder Erwartungen. Zum Beispiel: "Kinder sind nicht dazu bestimmt, bis spät in die Nacht aufzubleiben." "not to be expected to" wird verwendet, um auszudrücken, dass etwas nicht erwartet wird, basierend auf den Fähigkeiten oder Möglichkeiten einer Person. Zum Beispiel: "Er ist nicht dazu erwartet, alleine eine komplexe Aufgabe zu lösen." **
-
Warum wird To Love-Ru To Love-Ru genannt? - Warum wird To Love-Ru als To Love-Ru bezeichnet?
To Love-Ru wird als To Love-Ru bezeichnet, weil dies der Titel des Manga und des Anime ist. Der Name "To Love-Ru" stammt von der Hauptfigur Lala Satalin Deviluke, die aus dem Planeten Deviluke stammt. In der Geschichte geht es um Liebe und Romantik, daher passt der Titel "To Love-Ru" gut zu dem Inhalt der Serie. **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **


Wann benutzt man im Englischen "need to", "got to" und "have to" für "muss" im Deutschen?
Im Englischen werden "need to", "got to" und "have to" alle verwendet, um "muss" im Deutschen auszudrücken. "Need to" wird verwendet, um eine Notwendigkeit oder Verpflichtung auszudrücken. "Got to" wird umgangssprachlich verwendet, um eine starke Verpflichtung oder Dringlichkeit auszudrücken. "Have to" wird verwendet, um eine allgemeine Verpflichtung oder Notwendigkeit auszudrücken. **
Was ist der Unterschied zwischen able to und allowed to?
Der Unterschied zwischen "able to" und "allowed to" liegt in der Bedeutung und Verwendung der beiden Ausdrücke. "Able to" bezieht sich darauf, ob man physisch oder mental in der Lage ist, etwas zu tun. Es zeigt an, dass man die Fähigkeit oder die Möglichkeit hat, eine bestimmte Handlung auszuführen. "Allowed to" hingegen bezieht sich darauf, ob man die Erlaubnis oder Genehmigung hat, etwas zu tun. Es zeigt an, dass man die Zustimmung oder Erlaubnis einer Autoritätsperson erhalten hat, um eine bestimmte Handlung auszuführen. Insgesamt kann man sagen, dass "able to" sich auf die Fähigkeit bezieht, während "allowed to" sich auf die Erlaubnis bezieht. **
Top-Angebote
Produkte zum Begriff To:
-
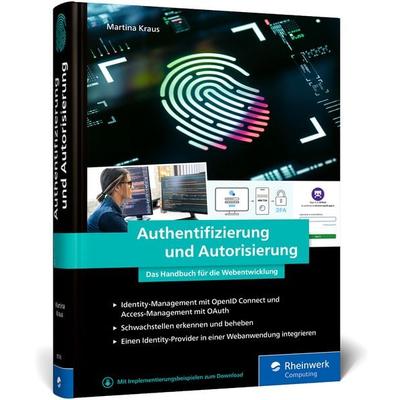
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wann benutzt man im Englischen 'to be supposed to' und wann 'to be expected to'?
Im Englischen benutzt man "to be supposed to", um auszudrücken, was von jemandem erwartet wird oder was er tun sollte, basierend auf Regeln, Vereinbarungen oder Erwartungen. "To be expected to" wird verwendet, um auszudrücken, was wahrscheinlich oder erwartet wird, dass jemand tut, basierend auf der Situation oder den Umständen. Beide Ausdrücke beziehen sich auf Erwartungen, aber "to be supposed to" bezieht sich mehr auf externe Regeln oder Vereinbarungen, während "to be expected to" sich auf allgemeine Erwartungen oder Vorhersagen bezieht. **
-
Wie bildet man das Present Progressive bei "to be able to" und "to be allowed to"?
Um das Present Progressive bei "to be able to" zu bilden, verwendet man die entsprechende Form von "to be" (am, is, are) im Present Progressive und fügt dann "able to" hinzu. Zum Beispiel: "I am able to swim" oder "She is able to speak French". Bei "to be allowed to" bildet man das Present Progressive ebenfalls mit der entsprechenden Form von "to be" (am, is, are) im Present Progressive und fügt dann "allowed to" hinzu. Zum Beispiel: "We are allowed to park here" oder "He is allowed to stay out late". **
-
Wann soll ich 'able to', 'allowed to' und 'have to' verwenden?
Du solltest "able to" verwenden, wenn du die Fähigkeit oder Möglichkeit hast, etwas zu tun. "Allowed to" wird benutzt, um zu beschreiben, dass du die Erlaubnis hast, etwas zu tun. "Have to" wird verwendet, um auszudrücken, dass du verpflichtet bist, etwas zu tun, also keine Wahl hast. **
-
Wann benutzt man "not to be supposed to" und wann benutzt man "not to be expected to"?
"not to be supposed to" wird verwendet, um auszudrücken, dass etwas nicht erwartet oder erlaubt ist, basierend auf Regeln, Normen oder Erwartungen. Zum Beispiel: "Kinder sind nicht dazu bestimmt, bis spät in die Nacht aufzubleiben." "not to be expected to" wird verwendet, um auszudrücken, dass etwas nicht erwartet wird, basierend auf den Fähigkeiten oder Möglichkeiten einer Person. Zum Beispiel: "Er ist nicht dazu erwartet, alleine eine komplexe Aufgabe zu lösen." **
Ähnliche Suchbegriffe für To
-
Authentifizierung und Autorisierung im elektronischen Rechtsverkehr, Taschenbuch von Sebastian Bösing, Nomos, 978-3-8329-1535-3Authentifizierung Und Autorisierung Im Elektronischen Rechtsverkehr, Taschenbuch Von Sebastian Bösing, Nomos, 978-3-8329-1535-3, Seitenanzahl: 21242,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Set von Andreas Lehmann,Mark Lubkowitz,Bernd Rehwaldt, Carl Hanser, 978-3-446-47949-4Authentifizierung Und Autorisierung In Der It, Set Von Andreas Lehmann,mark Lubkowitz,bernd Rehwaldt, Carl Hanser, 978-3-446-47949-4, Seitenanzahl: 11649,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum wird To Love-Ru To Love-Ru genannt? - Warum wird To Love-Ru als To Love-Ru bezeichnet?
To Love-Ru wird als To Love-Ru bezeichnet, weil dies der Titel des Manga und des Anime ist. Der Name "To Love-Ru" stammt von der Hauptfigur Lala Satalin Deviluke, die aus dem Planeten Deviluke stammt. In der Geschichte geht es um Liebe und Romantik, daher passt der Titel "To Love-Ru" gut zu dem Inhalt der Serie. **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
-
Wann benutzt man im Englischen "need to", "got to" und "have to" für "muss" im Deutschen?
Im Englischen werden "need to", "got to" und "have to" alle verwendet, um "muss" im Deutschen auszudrücken. "Need to" wird verwendet, um eine Notwendigkeit oder Verpflichtung auszudrücken. "Got to" wird umgangssprachlich verwendet, um eine starke Verpflichtung oder Dringlichkeit auszudrücken. "Have to" wird verwendet, um eine allgemeine Verpflichtung oder Notwendigkeit auszudrücken. **
-
Was ist der Unterschied zwischen able to und allowed to?
Der Unterschied zwischen "able to" und "allowed to" liegt in der Bedeutung und Verwendung der beiden Ausdrücke. "Able to" bezieht sich darauf, ob man physisch oder mental in der Lage ist, etwas zu tun. Es zeigt an, dass man die Fähigkeit oder die Möglichkeit hat, eine bestimmte Handlung auszuführen. "Allowed to" hingegen bezieht sich darauf, ob man die Erlaubnis oder Genehmigung hat, etwas zu tun. Es zeigt an, dass man die Zustimmung oder Erlaubnis einer Autoritätsperson erhalten hat, um eine bestimmte Handlung auszuführen. Insgesamt kann man sagen, dass "able to" sich auf die Fähigkeit bezieht, während "allowed to" sich auf die Erlaubnis bezieht. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.