Domain freier-zugang.de kaufen?
Wir ziehen mit dem Projekt
freier-zugang.de um.
Sind Sie am Kauf der Domain
freier-zugang.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain freier-zugang.de kaufen?
Was ist deine Vermutung zur Collie Eye Anomaly?
Meine Vermutung zur Collie Eye Anomaly ist, dass es sich um eine genetische Erkrankung handelt, die spezifisch bei Collies und einigen anderen Hunderassen auftritt. Es wird angenommen, dass ein defektes Gen für die Entwicklung der Krankheit verantwortlich ist, was zu verschiedenen Augenproblemen führt. Es ist wahrscheinlich, dass die Krankheit vererbt wird und dass bestimmte Zuchtlinien ein höheres Risiko haben, betroffen zu sein. **
Was ist deine Vermutung zur Collie Eye Anomaly?
Die Collie Eye Anomaly (CEA) ist eine genetische Augenerkrankung, die hauptsächlich bei Collies und verwandten Rassen auftritt. Es wird vermutet, dass die Krankheit durch eine Mutation in einem bestimmten Gen verursacht wird, das für die Entwicklung der Augen verantwortlich ist. Diese Mutation führt zu verschiedenen Augenproblemen wie Netzhautablösung und Fehlbildungen des Auges. Es wird angenommen, dass die Krankheit autosomal rezessiv vererbt wird, was bedeutet, dass beide Elternteile das mutierte Gen tragen müssen, um betroffene Welpen zu produzieren. **


Ähnliche Suchbegriffe für Anomaly-Detection
Top-Angebote
Produkte zum Begriff Anomaly-Detection:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **

Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Top-Angebote
Produkte zum Begriff Anomaly-Detection:
-
Was ist deine Vermutung zur Collie Eye Anomaly?
Meine Vermutung zur Collie Eye Anomaly ist, dass es sich um eine genetische Erkrankung handelt, die spezifisch bei Collies und einigen anderen Hunderassen auftritt. Es wird angenommen, dass ein defektes Gen für die Entwicklung der Krankheit verantwortlich ist, was zu verschiedenen Augenproblemen führt. Es ist wahrscheinlich, dass die Krankheit vererbt wird und dass bestimmte Zuchtlinien ein höheres Risiko haben, betroffen zu sein. **
-
Was ist deine Vermutung zur Collie Eye Anomaly?
Die Collie Eye Anomaly (CEA) ist eine genetische Augenerkrankung, die hauptsächlich bei Collies und verwandten Rassen auftritt. Es wird vermutet, dass die Krankheit durch eine Mutation in einem bestimmten Gen verursacht wird, das für die Entwicklung der Augen verantwortlich ist. Diese Mutation führt zu verschiedenen Augenproblemen wie Netzhautablösung und Fehlbildungen des Auges. Es wird angenommen, dass die Krankheit autosomal rezessiv vererbt wird, was bedeutet, dass beide Elternteile das mutierte Gen tragen müssen, um betroffene Welpen zu produzieren. **
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
Ähnliche Suchbegriffe für Anomaly-Detection
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
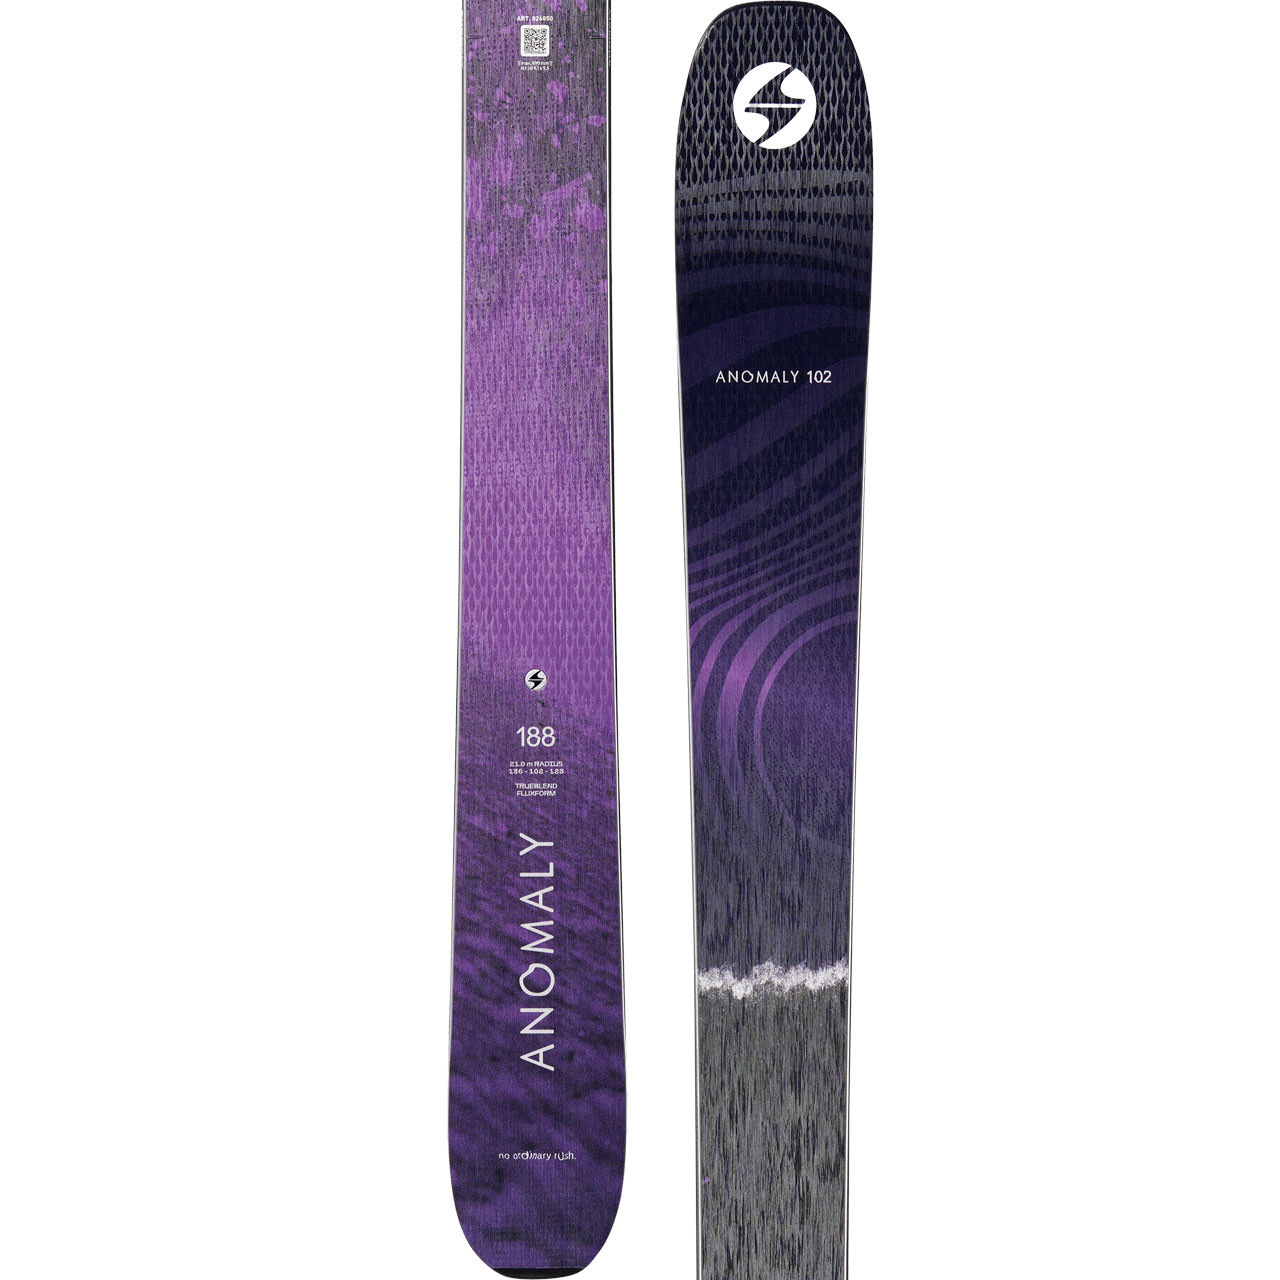
Blizzard Anomaly 102 - 182 cmNo ordinary rush – der Anomaly 102 von Blizzard ist kein gewöhnlicher Ski, sondern ein echtes Statement. Egal ob Powder, zerfahrener Schnee oder harte Bedingungen , dieser Ski kennt keine Ausreden und liefert ab – Tag für Tag, Run für Run. Mit 102 mm Mittelbreite und dem kraftvoll abgestimmten TrueBlend-Holzkern bringt der Anomaly 102 genau die Stabilität , die Du für schnelles Gelände brauchst – und gleichzeitig eine überraschende Agilität , die Dich auch durch technisches Terrain präzise manövrieren lässt. Ob Du durch enge Passagen balancierst oder auf der Geraden voll durchziehst – dieser Ski hält mit Dir Schritt . Entwickelt mit einem klaren Blick auf Blizzards Freeride-DNA, aber neu gedacht für alle, die keine Kompromisse eingehen. Made by Blizzard für Fahrer, die das Abenteuer suchen – ganz egal, was der Schnee hergibt.499,95 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.